Admin Protection im Unternehmensnetzwerk - 08.2026 KB5120998
Die neue Admin Protection Feature hat im Enterprise nichts verloren. Es ist ein Endkunden Feature. Schaltet es bitte ab.
Administrator protection
https://learn.microsoft.com/en-us/windows/security/application-security/application-control/administrator-protection/
27. August 2026 – KB5120998
https://support.microsoft.com/de-de/servicing/os/windows-11/2026/08/kb5120998-windows-11-24h2-25h2-update
Die (schöne) Steuerung des Features über einen klickbare Richtlinie benötigt einen GPEditor, der auf Windows 11 oder Windows Server 2025 oder höher läuft. Den älteren Editoren fehlen die Richtlinien in den Computerrichtlinien unter Lokale Richtlinien\Sicherheitsoptionen. Man könnte die sceregvl.inf editieren und um diesem Wert erweitern, oder man setzt den Registry Wert mit einer beliebigen anderen Technik.
Gruppenrichtlinie:
Computerkonfiguration\Richtlinien\Windows-Einstellungen\Sicherheitseinstellungen\Lokale Richtlinien
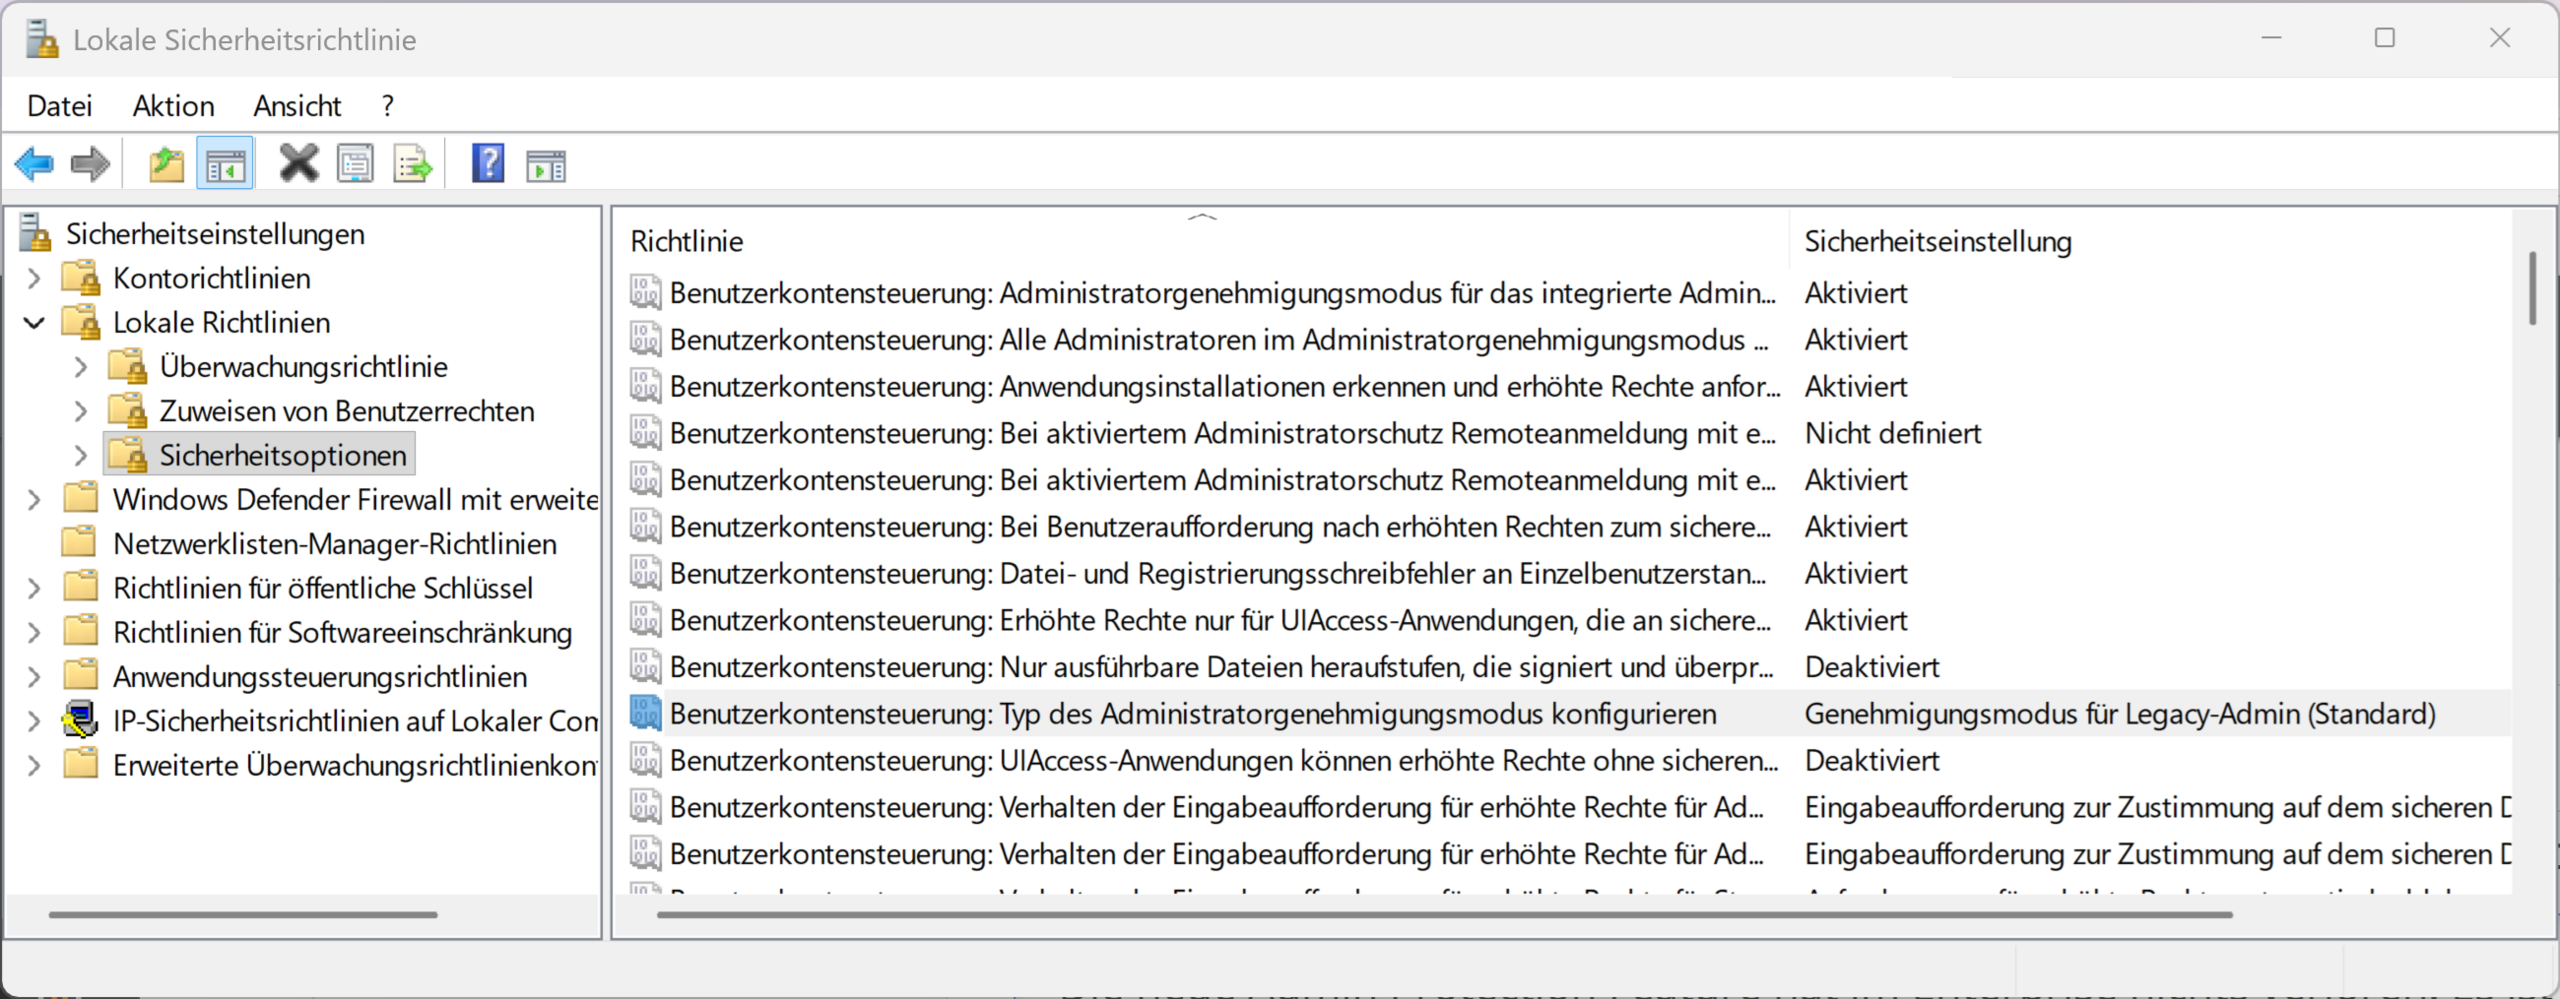
Benutzerkontensteuerung: Typ des Administratorgenehmigungsmodus konfigurieren
→ Genehmigungsmodus für Legacy-Admin (Standard) = Das Verhalten wie vor der Einführung des Features
→ Administratorgenehmigungsmodus mit Administratorschutz
Registry:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System]
"TypeOfAdminApprovalMode"=dword:00000001 (Genehmigungsmodus für Legacy-Admin (Standard))
"TypeOfAdminApprovalMode"=dword:00000002 (Administratorgenehmigungsmodus mit Administratorschutz)
Die zweite Richtlinie “Benutzerkontensteuerung: Verhalten der Eingabeaufforderung für erhöhte Rechte für Administratoren, die mit Administratorschutz ausgeführt werden” mit dem Registry Wert “ConsentPromptBehaviorEnhancedAdmin” spare ich mir hier, da ich die Admin Protection in der Domäne deaktiviere.
Die Empfehlung seit Jahren:
Verwende 2 Konten am (Heim-)PC. Arbeite mit einem Benutzer, der nur Benutzerrechte hat und verwende "Ausführen als", um mit einem eigenen zusätzlichen Konto, das Mitglied der Administratoren ist das System zu verwalten. Das macht k(aum)einer privat. Die wenigsten normalen PC Benutzer zuhause haben ein zusätzliches Administrator Konto. Sie haben einen Benutzer, der ist Administrator und die UAC alleine nervt sie schon und ist oft abgeschaltet oder arbeitet im Modus Auto Elevation.
Was macht AdminProtection?
Admin Protection automatisiert den Kontenwechseln für den Anwender, der mit einem Adminkonto arbeitet. Bei der UAC Elevation verwendet die Admin Protection automatisch ein neues Konto -> ADMIN_%username%, anstelle des %username%.
Das Konto wird von der Admin Protection erstellt. Admin Protection automatisiert/baut den RunAs, ohne das der Benutzer ein 2tes Konto erstellen muss. Die grundsätzliche Idee ist Top und für den normal Sterblichen ein Gewinn der Sicherheit.
Was ist der Vorteil und damit das Problem des ADMIN_%username% im Unternehmen?
Das AccessToken wird nach Verwendung weggeworfen und ist nicht mehr gültig. Es kann nicht für weitere Angriffe verwendet werden. Zusätzlich kombiniert es Windows Hello als Authentifizierungsmechanismus und es gibt keine AutoElevation wie der UAC. Jeder Prozess muss authentifiziert und damit bewusst zugelassen werden. Das klingt gut, das will man, aber jetzt kommt das Problem:
Admin Protection agiert nach dem principle of least privilege.
Die Mitgliedschaft des ADMIN_%username% in den Sicherheitgruppen wird aufgeräumt und sie beschränkt sich auf die administrativ notwendigen. Die verbleibenden Sicherheitsgruppen des ADMIN_%username% sind LOKALE Gruppen. Jegliche AD/Domänengruppen werden entfernt.
Aus dem oben verlinkten Artikel von Microsoft:
When not to enable this feature:
- Windows 365 Cloud PCs. Enterprise and Flex, Business.
- Azure Virtual Desktop session hosts
- For devices that require Hyper-V.
- If you're using apps that access shared files across profiles.
- For device which are managed with Local Administrator Password Solution (LAPS)
Die letzten beiden Punkte sind das K.O. Kriterium in den meisten Firmenumgebungen. Shared Files im AD hängen an Domänen Sicherheitsgruppen, die in dem AccessToken des Protected Admin entfernt worden sind. Somit hat man keinen Zugriff auf Netzwerkressourcen.
Dann kann man gleich das LAPS gesicherte Konto verwenden. Siehe letzter Punkt: Microsoft sieht das genauso.
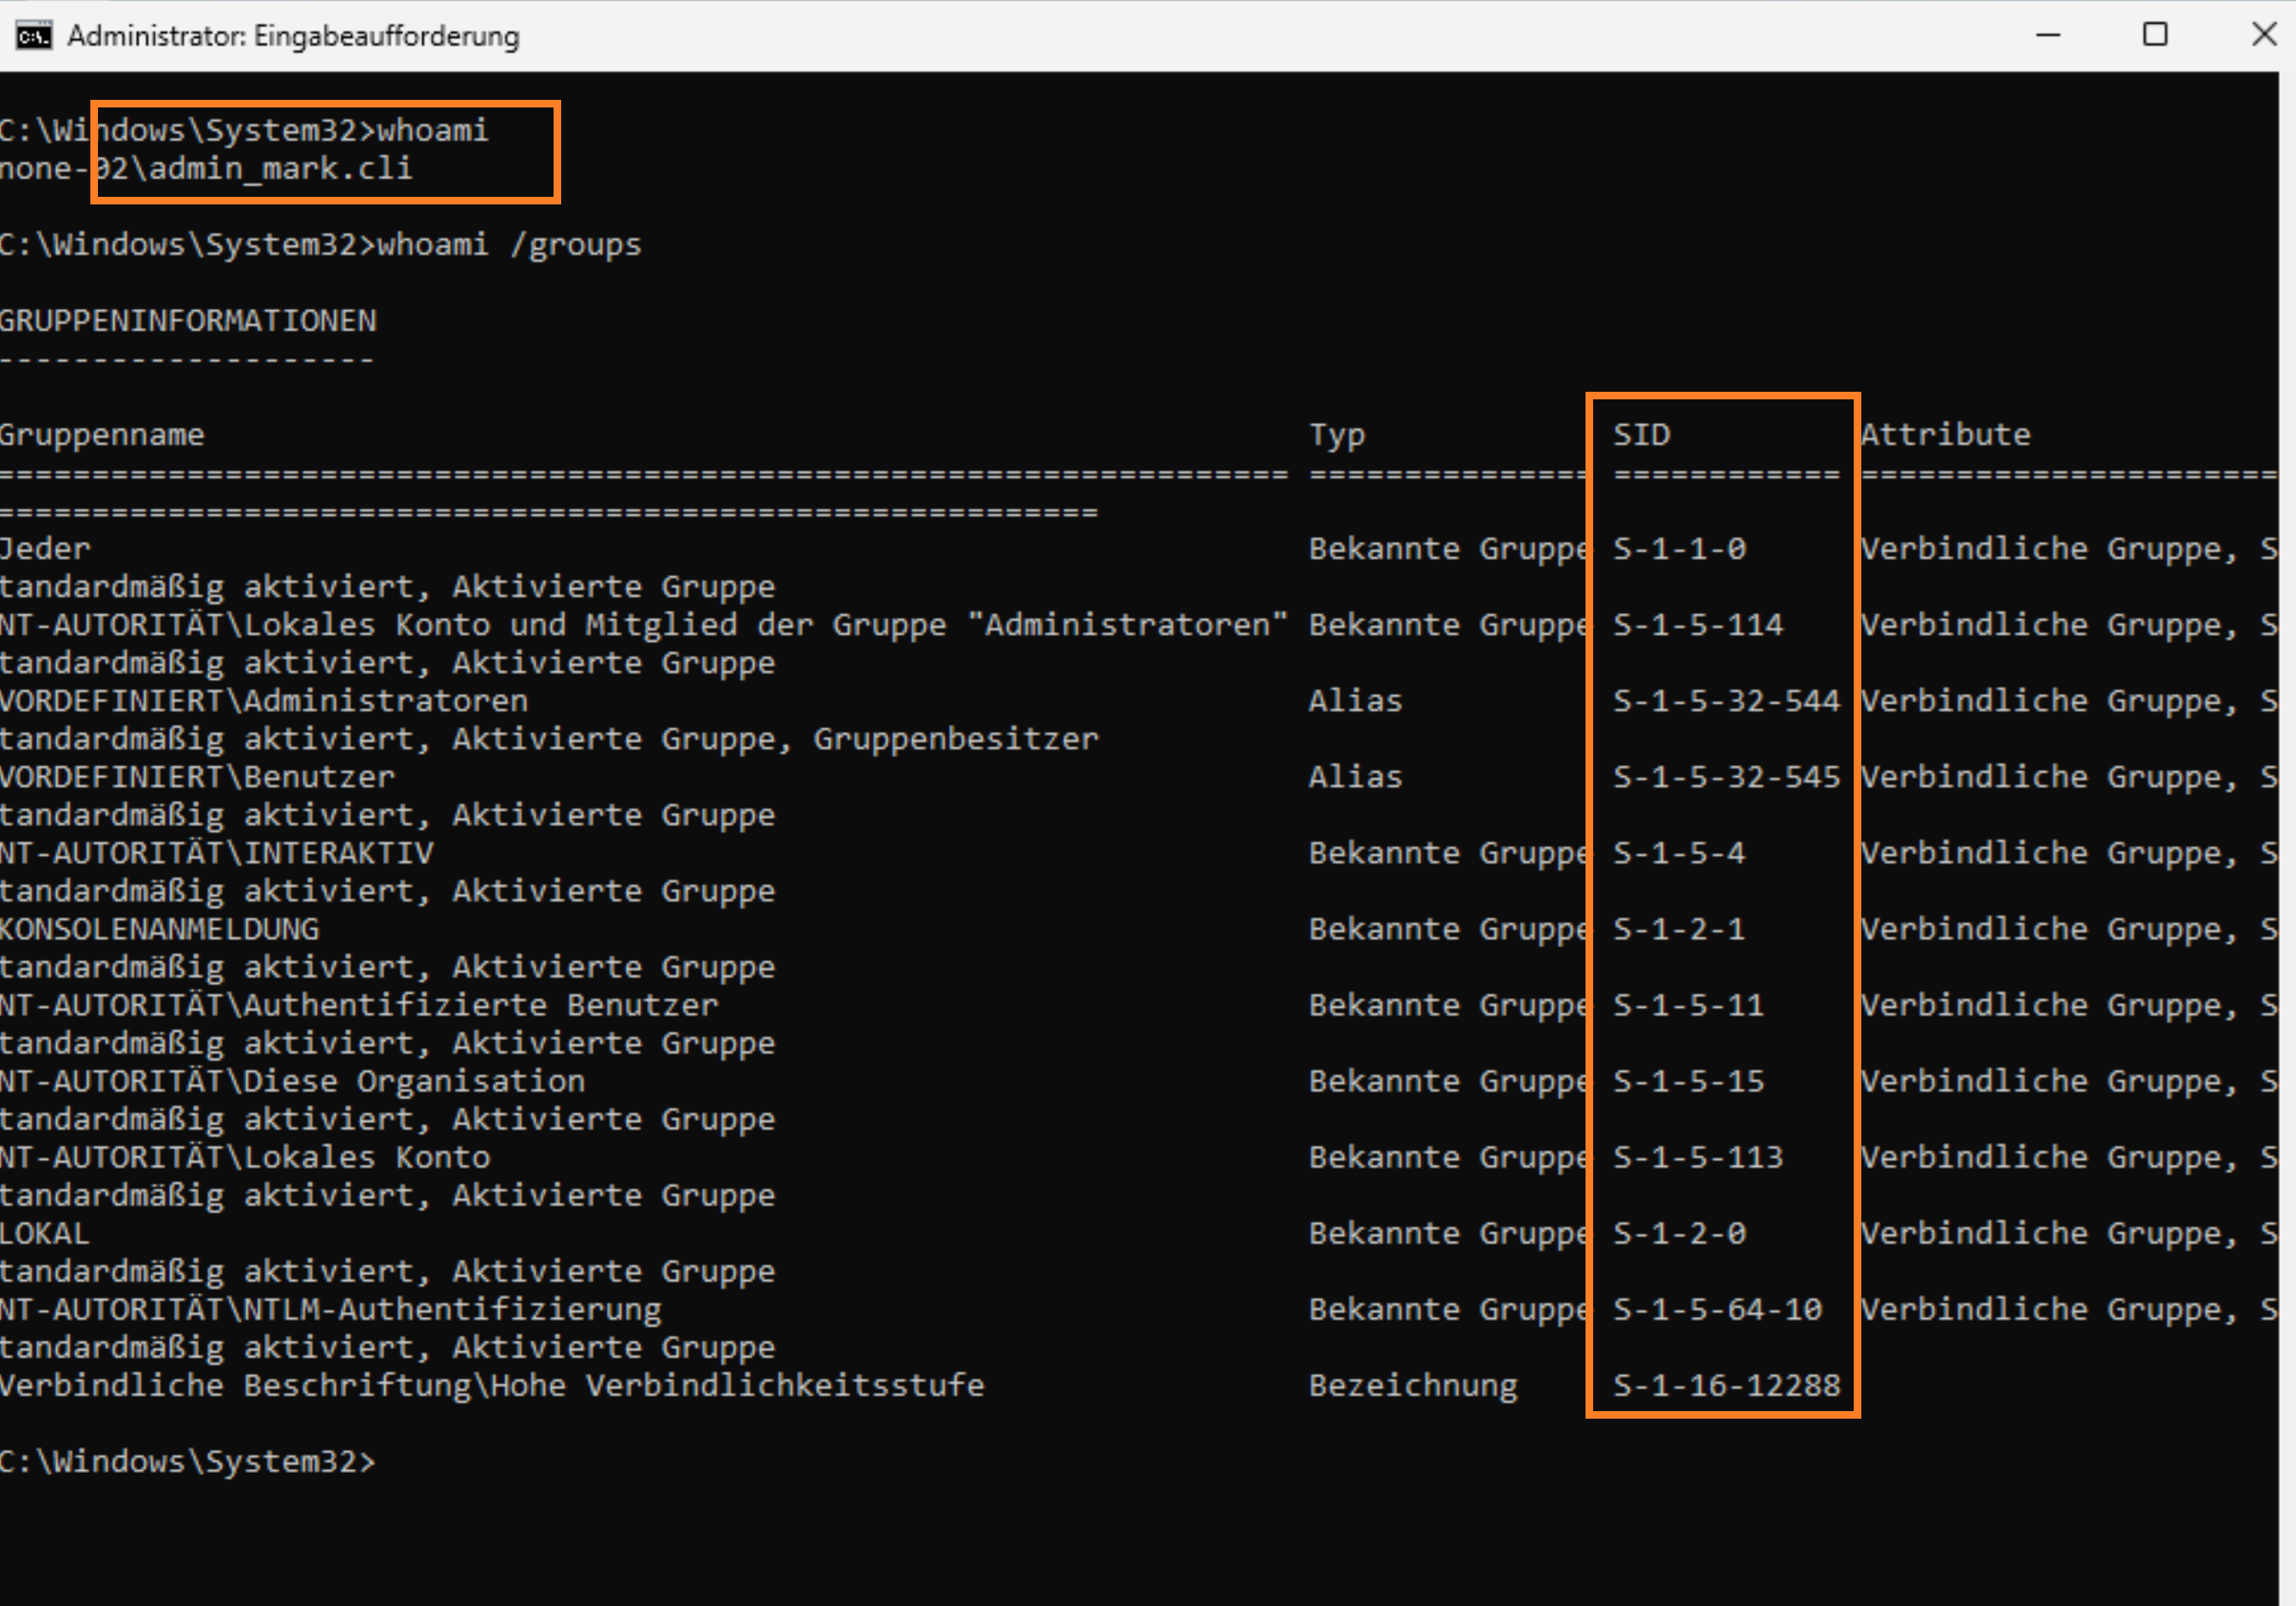
Der ADMIN_%username% ist Mitglied lokaler Gruppen. Genaugenommen bringt dieser Benutzer keinen Vorteil, da er Rechtetechnisch identisch zu einem lokalen Administrator Konto ist. Es hat dieselben Probleme, zB kein Zugriff auf Netzwerkressourcen, keine User Authentication an der Firewall etc. Er hat sogar ein höheres Sicherheitsrisiko, als ein mit LAPS verwaltetes Lokales Konto, da das Kennwort von dem Sicherheitsmpfinden des Besitzers abhängt. Der Benuzter hat sich das ausgedacht und festgelegt. Es könnte also wieder ein “Sommer.Cli”, “November26” sein, das man raten kann. Ist dieses Kennwort einmal verloren, verliert man u.U. das gesamte Client Segment, wenn dieses Konto pauschal in der “Client-Admins” Gruppe steckte.
Wer LAPS hat, braucht keine Admin Protection!
Ein LAPS kontrolliertes Konto hat seit 24H2 eine Passphrase. Das Kennwort wird nach Verwendung gewechselt, zusätzlich wird es zeitbasiert gewechselt. Die Prozesse die mit diesem Konto gestartet wurden, werden spätestens nach 24 Stunden beendet.
Mein Tool 12beAdmin-Want to be Admin bietet euch mit eine kleine PIM/PAM Lösung für den KMU. Es liefert zeitbasierte Mitgliedschaft in der Gruppe der Lokalen Administratoren, mit wechselndem Kennwort und ist komplett im AD verwaltet.
https://www.12beadmin.com/
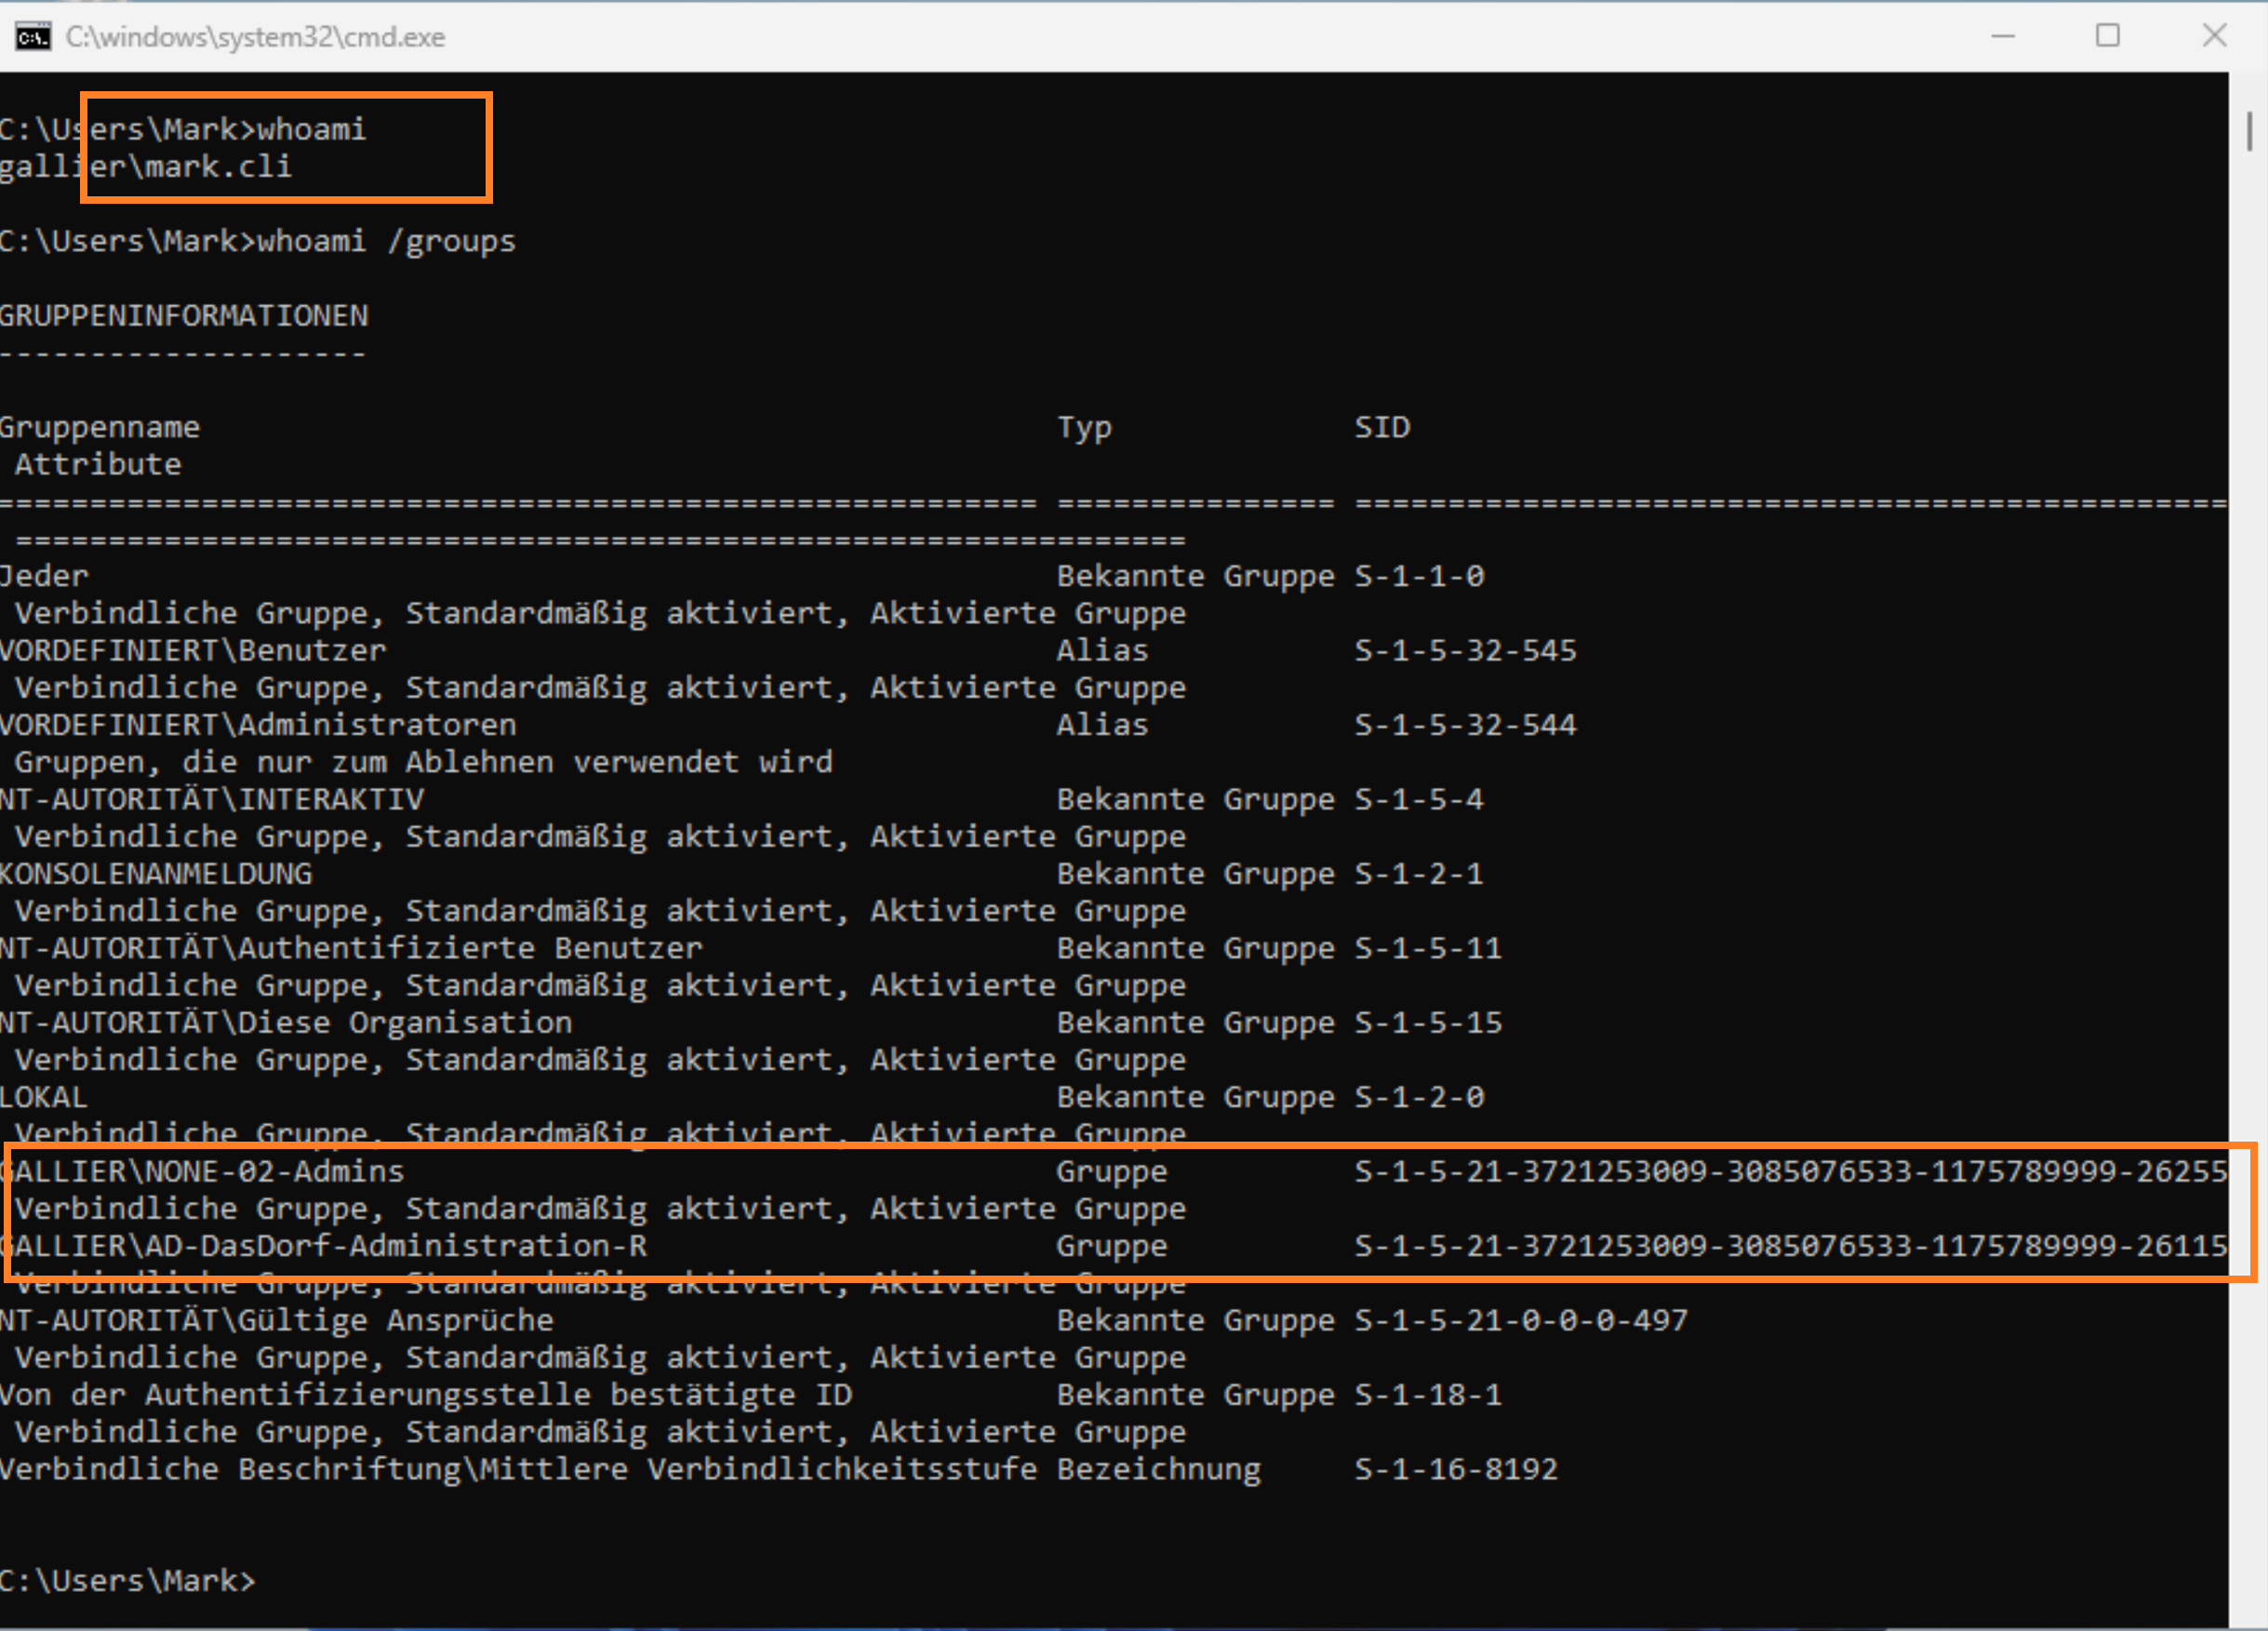
Das Administrative Benutzer der Domäne ist Mitglied in Domänen verwalteteten Sicherheitsgruppen, wenn er das RunAs ohne die Elevation vornimmt. Dieser Benutzer hat Zugriff auf Netzwerk Ressourcen, kann Dateien aus einer Share nachladen und kopieren. Er kann zur Not auch dann ins Internet, wenn die Proxy/Firewall eine Benutzer Authentifizierung benötigt. Der Proxy arbeitet idR mit domänenbasierte Gruppen und hat eine LDAP / Kerberos Anbindung.
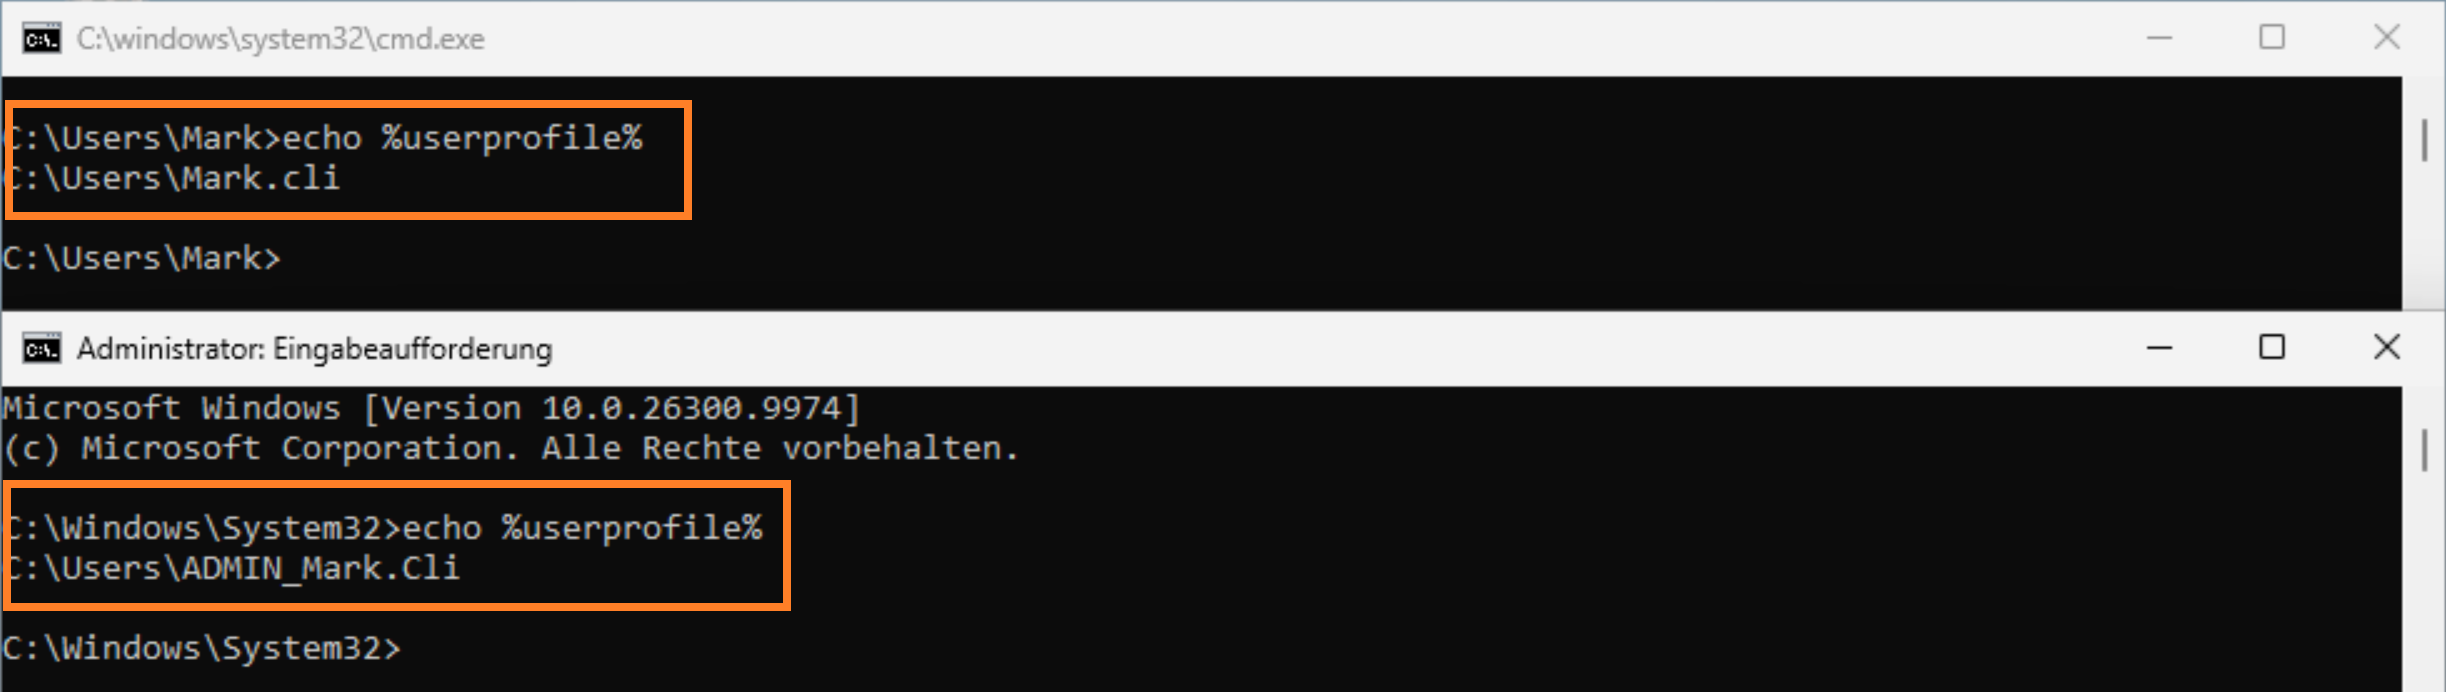
Die Admin Protection trennt aus Sicherheitsgründen die Benutzerprofile. Das führt dazu, das Standard Arbeitsordner des ProtectedAdmin Desktop/Dokumente/Download etc für den Benutzer nicht verfügbar sind, da sie im Admin Profil liegen. Es benötigt in dem Moment, wie immer, einen Austausch Ordner, den beide erreichen können. C:\Temp wird niemals sterben :-)